



Лишь три инцидента, зафиксированных главной европейской ассоциацией ИТ‑отрасли, удалось связать с конкретными злоумышленниками, и именно эта неопределённость может быть их сильнейшим оружием.
2 и 3 ноября морозильные камеры в супермаркетах по всей Европе начали самопроизвольно переходить в режим разморозки. В некоторых магазинах злоумышленники выставляли температуру до 50 °C.
 РЕКЛАМА
Магазины в Германии, Италии, Нидерландах, Бельгии, Румынии и Швеции выбрасывали испорченное мясо и замороженные продукты, а несколько банков крови во Франции тоже пострадали. О атаках сообщили и в Великобритании.
Комиссар ЕС по вопросам продовольствия и сельского хозяйства Кристоф Хансен назвал произошедшее «преднамеренной попыткой нарушить работу нашей продовольственной цепочки поставок». Почти три недели спустя никто не взял на себя ответственность, а мотив остается неясным.
Один месяц, 16 инцидентов
Атаки на холодильное оборудование стали одним из 16 инцидентов, которые с 18 октября по 18 ноября зафиксировала DigitalEurope, торговая ассоциация цифровой индустрии Европы со штаб-квартирой в Брюсселе (Бельгия).
Одиннадцать инцидентов были кибератаками. Хакеры вывели из строя ИТ-системы энергетической компании в Норвегии, закрыли приемное отделение районной больницы в Германии и похитили данные у строителя тоннелей, работающего на объектах в Дании и Германии.
В одном из не названных евросоюзовских учреждений были отключены системы кадров, расчета заработной платы и медицинский учет. Были опубликованы персональные данные 18 высокопоставленных чиновников из Италии, Германии и Нидерландов, а в правительственной электронной почте Румынии обнаружили шпионское вредоносное ПО.
Из французского банка через одного из его поставщиков было похищено около 100 млн евро, в Италии были скомпрометированы более 700 счетов клиентов финтех-компании, а в устаревшей системе датской судоходной группы были украдены данные.
Еще пять инцидентов были физическими, включая два случая подготовки диверсий. Около 80 самолетов потеряли сигнал GPS над Северным морем, из-за беспилотников Молдове пришлось закрыть свое воздушное пространство, а ложные угрозы бомбы затронули более 35 рейсов по всей Европе.
«Обеспечение устойчивости больше не является задачей только ИТ-отдела, - сказала генеральный директор DigitalEurope Сесилия Бонефельд-Даль. - Это уже вопрос политики безопасности и промышленной политики».
В организации подчеркивают, что их список не является исчерпывающим. Только группировки, занимающиеся программами-вымогателями, ежемесячно публикуют списки десятков европейских жертв.
Пароль 12345
Ноябрьская волна была не первой. В середине октября хакеры взломали системы охлаждения как минимум в 350 супермаркетах Франции, включая Carrefour, Monoprix, Intermarché и магазины сети Coopérative U, и вручную изменяли там настройки температуры.
Агентство по кибербезопасности Франции сообщило, что эти установки работали на программном обеспечении датской компании Danfoss, а также на системах Copeland и Dixell. В Danfoss отметили, что многие устройства выработали свой срок службы, больше не получают обновлений безопасности или работают на устаревшей прошивке.
Холодильное оборудование супермаркетов часто подключают к интернету, чтобы подрядчики могли дистанционно контролировать его состояние и проводить ремонт. Компания по кибербезопасности Forescout обнаружила почти 13 000 сервисов управления холодильным оборудованием, открыто доступных онлайн в 99 странах.
В ноябре злоумышленники воспользовались слабой защитой и известными уязвимостями в диспетчере системы Danfoss AK-SM. Во многих установках по-прежнему использовались заводские логины по умолчанию вроде «Supervisor» и «12345».
Джордж Нотт, редактор по вопросам технологий в отраслевом журнале The Grocer, сказал, что атакующие находили открытые страницы входа и использовали уязвимости, для которых уже существовали патчи. В Швеции сеть Coop заявила, что оборудование в ее семи пострадавших магазинах было подключено через старые мобильные сети 4G.
Генеральный директор компании по кибербезопасности Lupovis Ксавье Беллекенс сказал, что если бы контроллеры направляли трафик через VPN, риск в значительной степени был бы снят.
Кто стоит за атаками?
Из 16 инцидентов, о которых сообщает DigitalEurope, по семи не назван ни один виновник. В четырех случаях сами злоумышленники взяли на себя ответственность, в двух расследователи подозревают определенного игрока, но официально его не называют, и лишь три инцидента были публично приписаны конкретному субъекту правительствами или исследователями.
«Именно это и делает гибридные атаки эффективными: они дешевые, их легко отрицать и трудно привязать к кому-либо», - говорится в заявлении организации.
Ситуация с «холодильными атаками» показывает, насколько сложно ответить на этот вопрос. В Lupovis заявили, что их приманочные системы за 10 дней зафиксировали более 276 попыток со стороны 91 группы злоумышленников прощупать контроллеры Danfoss; активность достигла пика 26 октября и прекратилась в конце месяца.
Эти действия вели к услугам так называемого «bulletproof hosting» - хостинга, устойчивого к попыткам блокировки и вмешательству правоохранительных органов, которым ранее уже пользовались некоторые российские группы. Беллекенс отметил, что это само по себе не доказывает, что за атакой стоит Россия, но «наблюдается определенная закономерность». По его словам, координация в пределах примерно 24 часов указывала на хорошо спланированную операцию, возможно с участием государства.
Другие эксперты в этом сомневаются. Дэн Чимпеан, директор Национального управления по кибербезопасности Румынии, назвал атаки «полупрофессиональными» и сказал, что не считает их делом рук государства. После нападения во Франции Кен Манро из британской компании Pen Test Partners заявил, что за этим могли стоять «дети, которые просто балуются».
Никакого выкупа не требовали, что поставило расследователей в тупик: преступные и хактивистские группировки обычно стараются как можно быстрее извлечь прибыль из атаки или привлечь к ней внимание. Ведомства даже не могут договориться, как квалифицировать произошедшее. Бельгия, Италия и Эстония назвали случившееся кибератакой, Швеция и Ирландия - «киберинцидентом», в то время как агентство ЕС по кибербезопасности ENISA воздержалось от того, чтобы называть это атакой.
Те же цели, другое оружие
Подсчет DigitalEurope показывает, что граница между онлайн- и офлайн-атаками размывается. В том же месяце один из производителей военных дронов в Германии подвергся атаке через подмененное обновление программного обеспечения, тогда как попытку поджога другого завода в Эстонии удалось предотвратить.
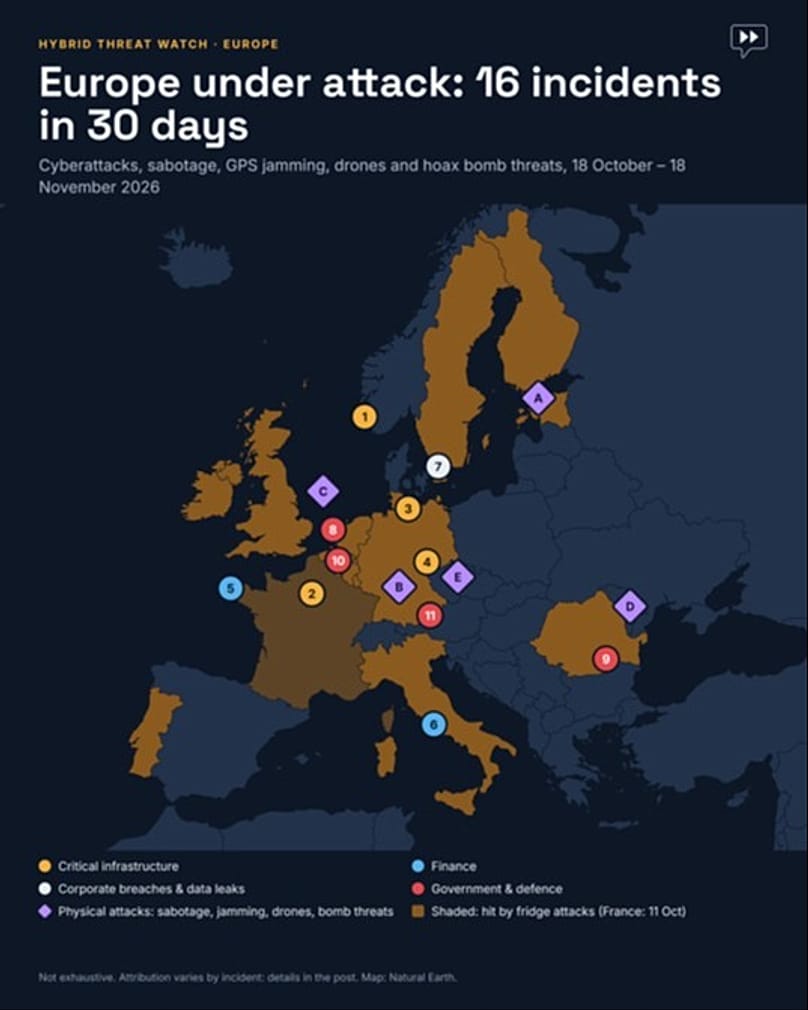
Организация также зафиксировала заговор с целью устроить пожары рядом с железной дорогой и линией электропередачи в Германии.
«Цифровые и физические атаки бьют по одним и тем же целям», - говорится в ее заявлении. На карте организации эти инциденты тянутся от Северного моря до Румынии и Молдовы.
Найти, профинансировать, купить
Бонефельд-Даль призывает Европу идти дальше. «Европе нужны технологии, чтобы обнаруживать, сдерживать и ликвидировать последствия - и она должна НАЙТИ. ПРОФИНАНСИРОВАТЬ. КУПИТЬ», - написала она в LinkedIn.
DigitalEurope призывает лидеров ЕС направить как минимум 25% следующего бюджета Евросоюза, почти 2 трлн евро, на технологии для сдерживания, защиты и восстановления. По данным ассоциации, сейчас на цифровую сферу приходится лишь 14% средств.
«Тратить время больше нельзя», - написала Бонефельд-Даль в обращении к премьер-министрам стран блока.
Цифра 14% относится к доле цифровых расходов в бюджете ЕС на 2021-2025 годы, включая постпандемийный фонд восстановления, а не к бюджету, который обсуждается сейчас. И как отраслевое лобби DigitalEurope представляет интересы многих компаний, которые сами будут поставлять Европе такие технологии.
В Брюсселе ответ на вызовы формируется в рамках пересмотра Акта ЕС о кибербезопасности, который в Европарламенте курирует чешский депутат Маркета Грегорова.
Что дальше?
Эксперты предупреждают, что холодильники - только начало. Нотт отмечает, что похожие уязвимости могут оказаться у систем отопления, вентиляции и кондиционирования, электронных ценников на полках и даже у роботов для уборки пола.
Генеральный директор Acre Security Кумар Сокка сообщил, что один и тот же тип контроллера может управлять дверями, системой контроля доступа, камерами, сигнализацией и климатом в зданиях. По его словам, организации часто передают управление такими устройствами эксплуатационным службам, а не рассматривают их как часть своих обязательств по NIS2, закону ЕС о кибербезопасности.
Искусственный интеллект может усугубить проблему. Основатель и генеральный директор компании Exein Джанни Куоццо отметил, что ИИ сокращает время между обнаружением уязвимости и созданием атаки, поэтому подключенные устройства должны уметь защищаться в процессе работы.
Бонефельд-Даль обсудит ответ Европы на эти угрозы в Вильнюсе (Литва) на следующей неделе. Свой пост она закончила вопросом: «Какова следующая критически важная цель?»