




Ни одна группировка не взяла на себя ответственность за атаку. Эксперты предупреждают: онлайн остаются тысячи уязвимых устройств.
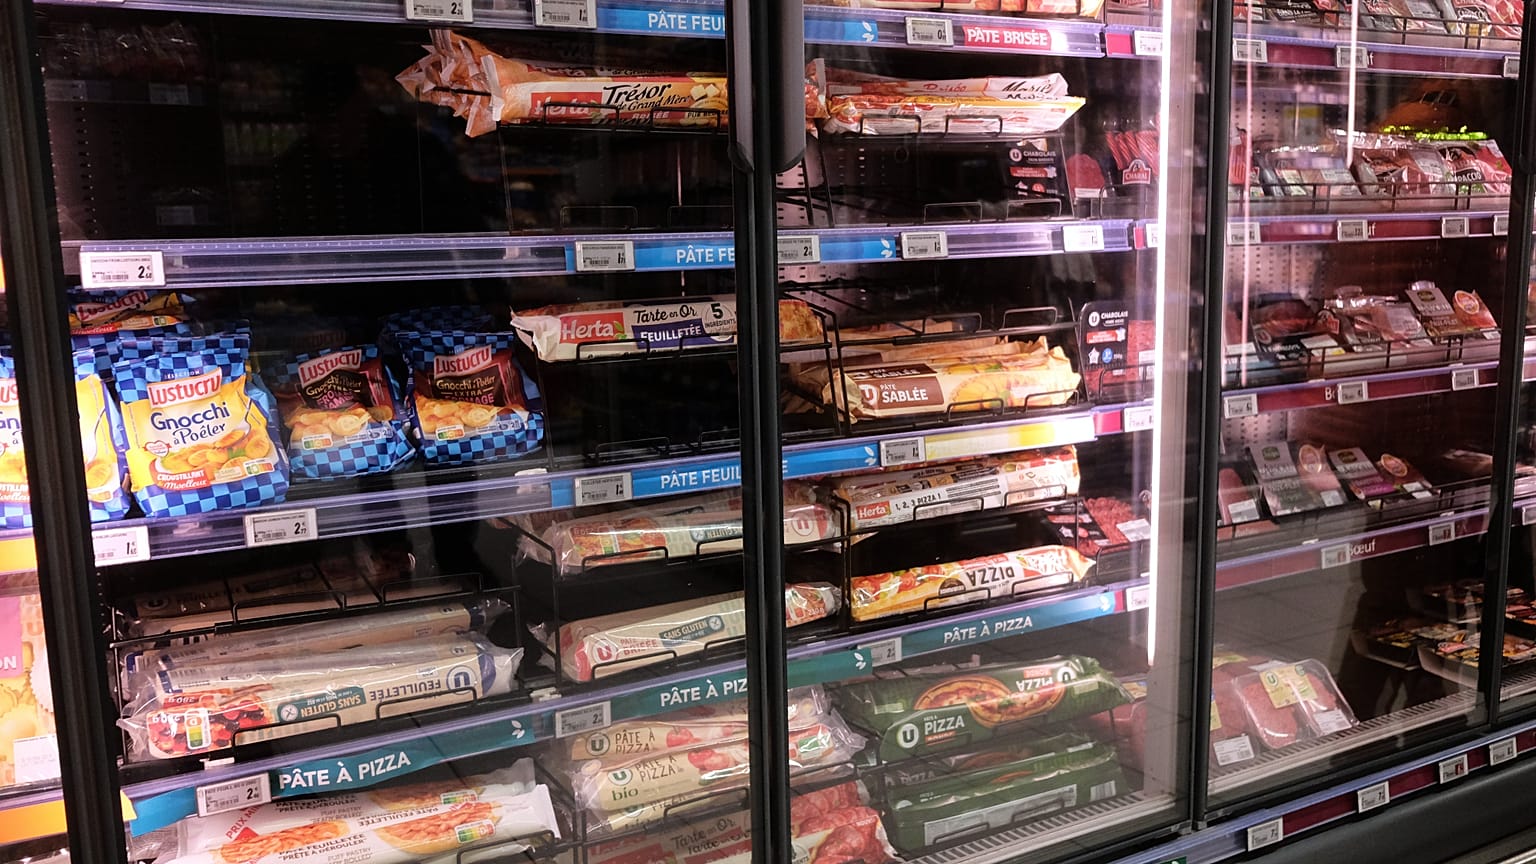
Французские следователи разыскивают хакеров, взломавших системы охлаждения как минимум в 350 супермаркетах и тем самым вынудивших персонал выбросить испорченное мясо и замороженные продукты.
 РЕКЛАМА
Под удар попали, в частности, магазины сетей Carrefour, Monoprix, Intermarché и Coopérative U, где злоумышленники изменили режим работы холодильников. Пострадавшие точки составляют лишь небольшую долю супермаркетов Франции.
Отсутствие требования выкупа или заявления об ответственности ставит следствие в тупик, сообщил агентству Reuters источник, знакомый с расследованием. Обычно криминальные и хакерские группировки стараются как можно скорее извлечь выгоду из атаки или широко её разрекламировать.
Французское агентство по кибербезопасности заявило, что взлом затронул холодильники, работающие на программном обеспечении датской компании Danfoss, а также системы Copeland и Dixell.
По данным Reuters, во вторник в открытом доступе в интернете было обнаружено как минимум 4500 интерфейсов Danfoss. Компания Onyphe, занимающаяся сканированием сетей, отметила, что устаревшие версии «по‑прежнему широко представлены среди публично доступных интерфейсов».
Danfoss заявила, что многие затронутые установки «достигли конца срока службы и больше не получают обновлений программного обеспечения и безопасности» либо «работают на устаревшей прошивке». О серьёзных уязвимостях в старых версиях её прошивки в августе сообщила компания Claroty, специализирующаяся на кибербезопасности; с тех пор они были устранены.
Copeland, которой принадлежит бренд Dixell, признала наличие «уязвимости», заявив: «Мы сейчас работаем с затронутыми клиентами, чтобы снизить риски».
«Речь идёт о базовой цифровой гигиене», — сказал Reuters Кен Манро, партнёр британской компании Pen Test Partners. «Если всё сделать неправильно, в итоге получите вонючую кашу из размороженных продуктов».
По его словам, за атакой могли стоять «дети, которые балуются». «Если бы это была операция государства, зачем ограничиваться небольшой частью французских холодильников? В интернете полно холодильников и в других странах», — добавил он.
Сбой в Нидерландах
В Нидерландах компания Ahold Delhaize, владелец сети Albert Heijn, заявила, что начала контролируемый перезапуск систем после инцидента в сфере кибербезопасности, произошедшего в воскресенье. Нидерландский регулятор NCSC, отвечающий за кибербезопасность, отметил, что не видит связи с атакой во Франции.
По данным нидерландского телеканала NOS, Albert Heijn выявила, что в атаке использовались серверы в США, Польше, Молдове и Турции. При этом NOS подчёркивает, что это ничего не говорит о местонахождении хакеров, поскольку трафик легко направить через другие страны.
Эксперт по безопасности Пим Таккенберг сообщил NOS, что серверы, вероятно, применялись для разведки систем или попыток кражи данных.
NOS также отметила, что инцидент наглядно показал, насколько ограничены запасы продовольствия. Магазины и распределительные центры вместе хранят примерно шестидневный запас, который постоянно пополняется за счёт контроля IT‑систем, зависящих от электросетей и подверженных сбоям.
В докладе исследовательского центра Clingendael и Университета Эразма, опубликованном в прошлом месяце, жителям рекомендовали запасать продукты на восемь дней, а не на три. Авторы пришли к выводу, что сочетание экстремальных погодных условий с крупной аварией в энергосети и IT‑инфраструктуре может потребовать до двух недель на восстановление.